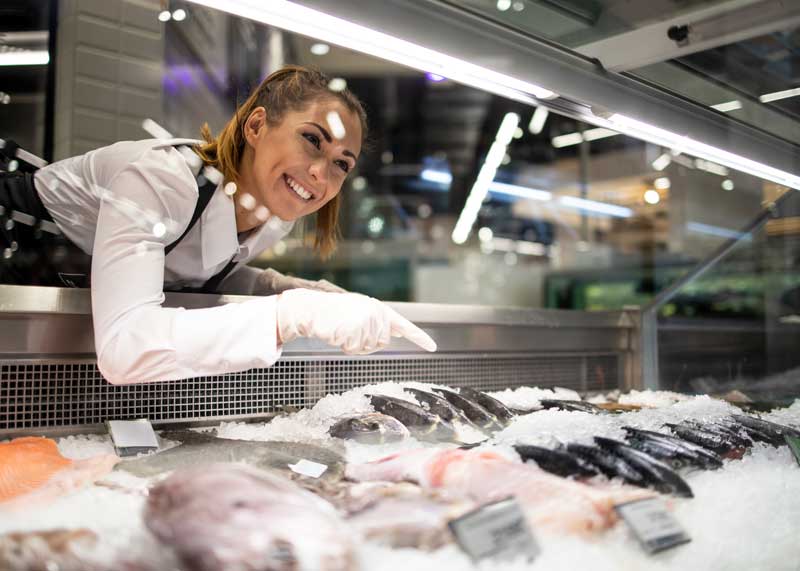
Os ciberataques que afetaram sistemas de refrigeração de supermercados em vários países europeus, incluindo Portugal, poderão ter explorado equipamentos ligados à Internet com palavras-passe predefinidas ou software desatualizado.
A segunda vaga de incidentes em três semanas, registada a 2 de novembro, atingiu cadeias como Carrefour e Delhaize, na Bélgica, e ICA e Coop, na Suécia. Em Portugal, o Grupo Mosqueteiros confirmou problemas nos sistemas de refrigeração de sete lojas Intermarché. A manipulação remota das temperaturas obrigou vários estabelecimentos europeus a retirar produtos alimentares de venda e a eliminar mercadoria deteriorada.
Laurens Singier, investigador do Cyber 3 Lab da Universidade de Ciências Aplicadas Howest, na Bélgica, explicou à Reuters que muitos equipamentos industriais permanecem acessíveis através da Internet sem proteção adequada: «Neste caso, o principal ponto fraco foi colocar estes dispositivos na Internet pública. Nem sequer deveriam estar lá».
Entre as vulnerabilidades mais comuns estão a utilização de palavras-passe de fábrica, que nunca chegam a ser alteradas, e sistemas informáticos desatualizados com falhas de segurança conhecidas. Contudo, as autoridades ainda não divulgaram o método utilizado pelos atacantes neste caso.
A Danfoss, fornecedora de sistemas de monitorização e controlo de refrigeração utilizados em alguns dos estabelecimentos afetados, recomendou que os equipamentos deixassem de estar diretamente acessíveis através da Internet. A empresa está a trabalhar com os clientes na implementação de medidas corretivas.